Фото: пресс-лужба
Спикер выделил несколько тенденций дальнейшего развития рынка: это платформизация, open source и сервисы. «Какой бы вы ни выбрали путь, так или иначе сработает принцип Парето: за счет 20% усилий вы можете создать на 80% киберустойчивую инфраструктуру», — убежден представитель компании «Газинформсервис». Он также добавил, что перед тем, как начать работу по созданию качественного мониторинга, организации стоит навести порядок в своих активах: выстроить ресурсно-сервисную модель, разобраться с сокращением векторов атак и т.д.
Участники пленарного заседания «Экономить нельзя переплачивать: где поставить запятую в бюджете ИБ?» продолжили дискуссию на эту тему и сошлись во мнении, что вопрос об экономии на защите требует точной расстановки приоритетов.
Заместитель директора департамента обеспечения кибербезопасности Минцифры России Григорий Сальников констатировал, что платформы информационной безопасности сегодня остаются дорогостоящим удовольствием, доступным преимущественно крупным организациям, которым по силам содержать серьезный штат специалистов и видеть весь ландшафт целиком. По его словам, ведомство фиксирует это расслоение и видит задачу в развитии Security-as-a-Service платформ, чтобы средние и малые организации могли получить такой же уровень защиты.
Директор по развитию сервисов кибербезопасности ПАО «Банк ПСБ» Сафрон Дандаев заявил, что экономить на информационной безопасности в текущих реалиях нельзя, однако приоритеты должны быть и для каждой организации этот порядок свой. Он подчеркнул необходимость проводить анализ актуальной модели угроз и уже на его основе вырабатывать меры противодействия.
Директор департамента информационной безопасности ПАО «Аэрофлот» Дмитрий Балдин предложил сместить акцент с экономии на оптимизацию, чтобы не урезать критически важные вещи. Например, нельзя экономить на человеческом ресурсе: набирать некомпетентных работников, менять графики, проводить обучение «для галочки». Опасна и экономия на внедрении средств защиты. В то же время Балдин допустил оптимизацию при внедрении модных решений, если у бизнеса нет достаточного уровня технологической зрелости, а также на настройке правил.
Руководитель дирекции информационной безопасности АО «Почта России» Роман Шапиро признался, что компания пока не использует инструменты с открытым исходным кодом для защиты своей инфраструктуры, но в будущем это возможно. Он отметил, что Минцифры предпринимает серьезные шаги для применения таких решений на открытых платформах, чтобы малый и средний бизнес тоже мог ими пользоваться. Начальник управления ФСТЭК России Дмитрий Шевцов обратил внимание на важный критерий для заказчика открытых решений: сможет ли он впоследствии поддерживать это ПО и своевременно закрывать в нем уязвимости. По словам эксперта, во всех решениях присутствуют заимствованные программные компоненты, которые естественным образом уязвимы, и реагировать на эти уязвимости нужно оперативно.
Начальник центра информационной безопасности дочерних и зависимых обществ Газпромбанка Константин Титков подчеркнул, что при инциденте с любым объектом необходимо понимать, из чего он состоит и с чем взаимодействует. Доступ к такой информации позволяет сократить период решения проблемы. Помощь в этом оказывают автоматическое реагирование и искусственный интеллект, способный справиться с задачей значительно быстрее человека.
«К сожалению, сегодня для большинства российских компаний сигналом к пересмотру собственной кибербезопасности служит исключительно масштабная кибератака», — заявил коммерческий директор «РДВ Технолоджи» Сергей Чечкин. По его словам, экономия средств на информационной безопасности оправдана лишь в случаях их явной избыточности: дублирующие друг друга лицензии, невостребованные модули, разрозненные инструменты. Но ни в коем случае нельзя экономить на средствах и способах обнаружения атак, реагирования на них и быстрого восстановления всей инфосистемы.
«Бюджет на кибербезопасность можно оптимизировать за счет консолидации различных инструментов. Сбор событий, аудит, логирование, мониторинг агентов и реагирование могут находиться в едином решении и интерфейсе, — считает руководитель направления по защите конечных устройств Positive Technologies Юрий Бережной. — В этом случае аналитики будут тратить меньше времени на ручную обработку данных, а встроенные LLM могут дополнительно ускорить первичный разбор инцидентов. Экономить можно на дублирующих лицензиях и лишних инструментах, но нельзя на сборе данных, поступающих с конечных устройств, реагировании и регулярной проверке киберустойчивости бизнеса».
Технический директор центра технологий кибербезопасности ГК «Солар» Евгений Федоров убежден: инвестиции в кибербезопасность сокращать нельзя — этому мешают актуальные киберугрозы и рост ИИ-атак. Оптимальный выход для многих — переход на сервисную модель: вместо капитальных затрат (CapEx) на «железо» и собственный SOC бизнес переходит к операционным (OpEx). При этом Федоров подчеркнул: экономить нельзя на круглосуточном мониторинге угроз, управлении доступом (45% атак начинается со скомпрометированных учетных данных), аудитах, пентестах и безопасной разработке.
Коммерческий директор Security Vision Екатерина Черун отметила, что экономить нужно за счет сокращения ручного труда, исключения дублирования задач и устранения неэффективных процессов. «Дешевая кибербезопасность часто оказывается самой дорогой: стоимость простоя, утечки данных и восстановления существенно выше затрат на профилактику, — уверена она. — Так что главный принцип — оптимизировать стоимость процессов, но не уровень защищенности».
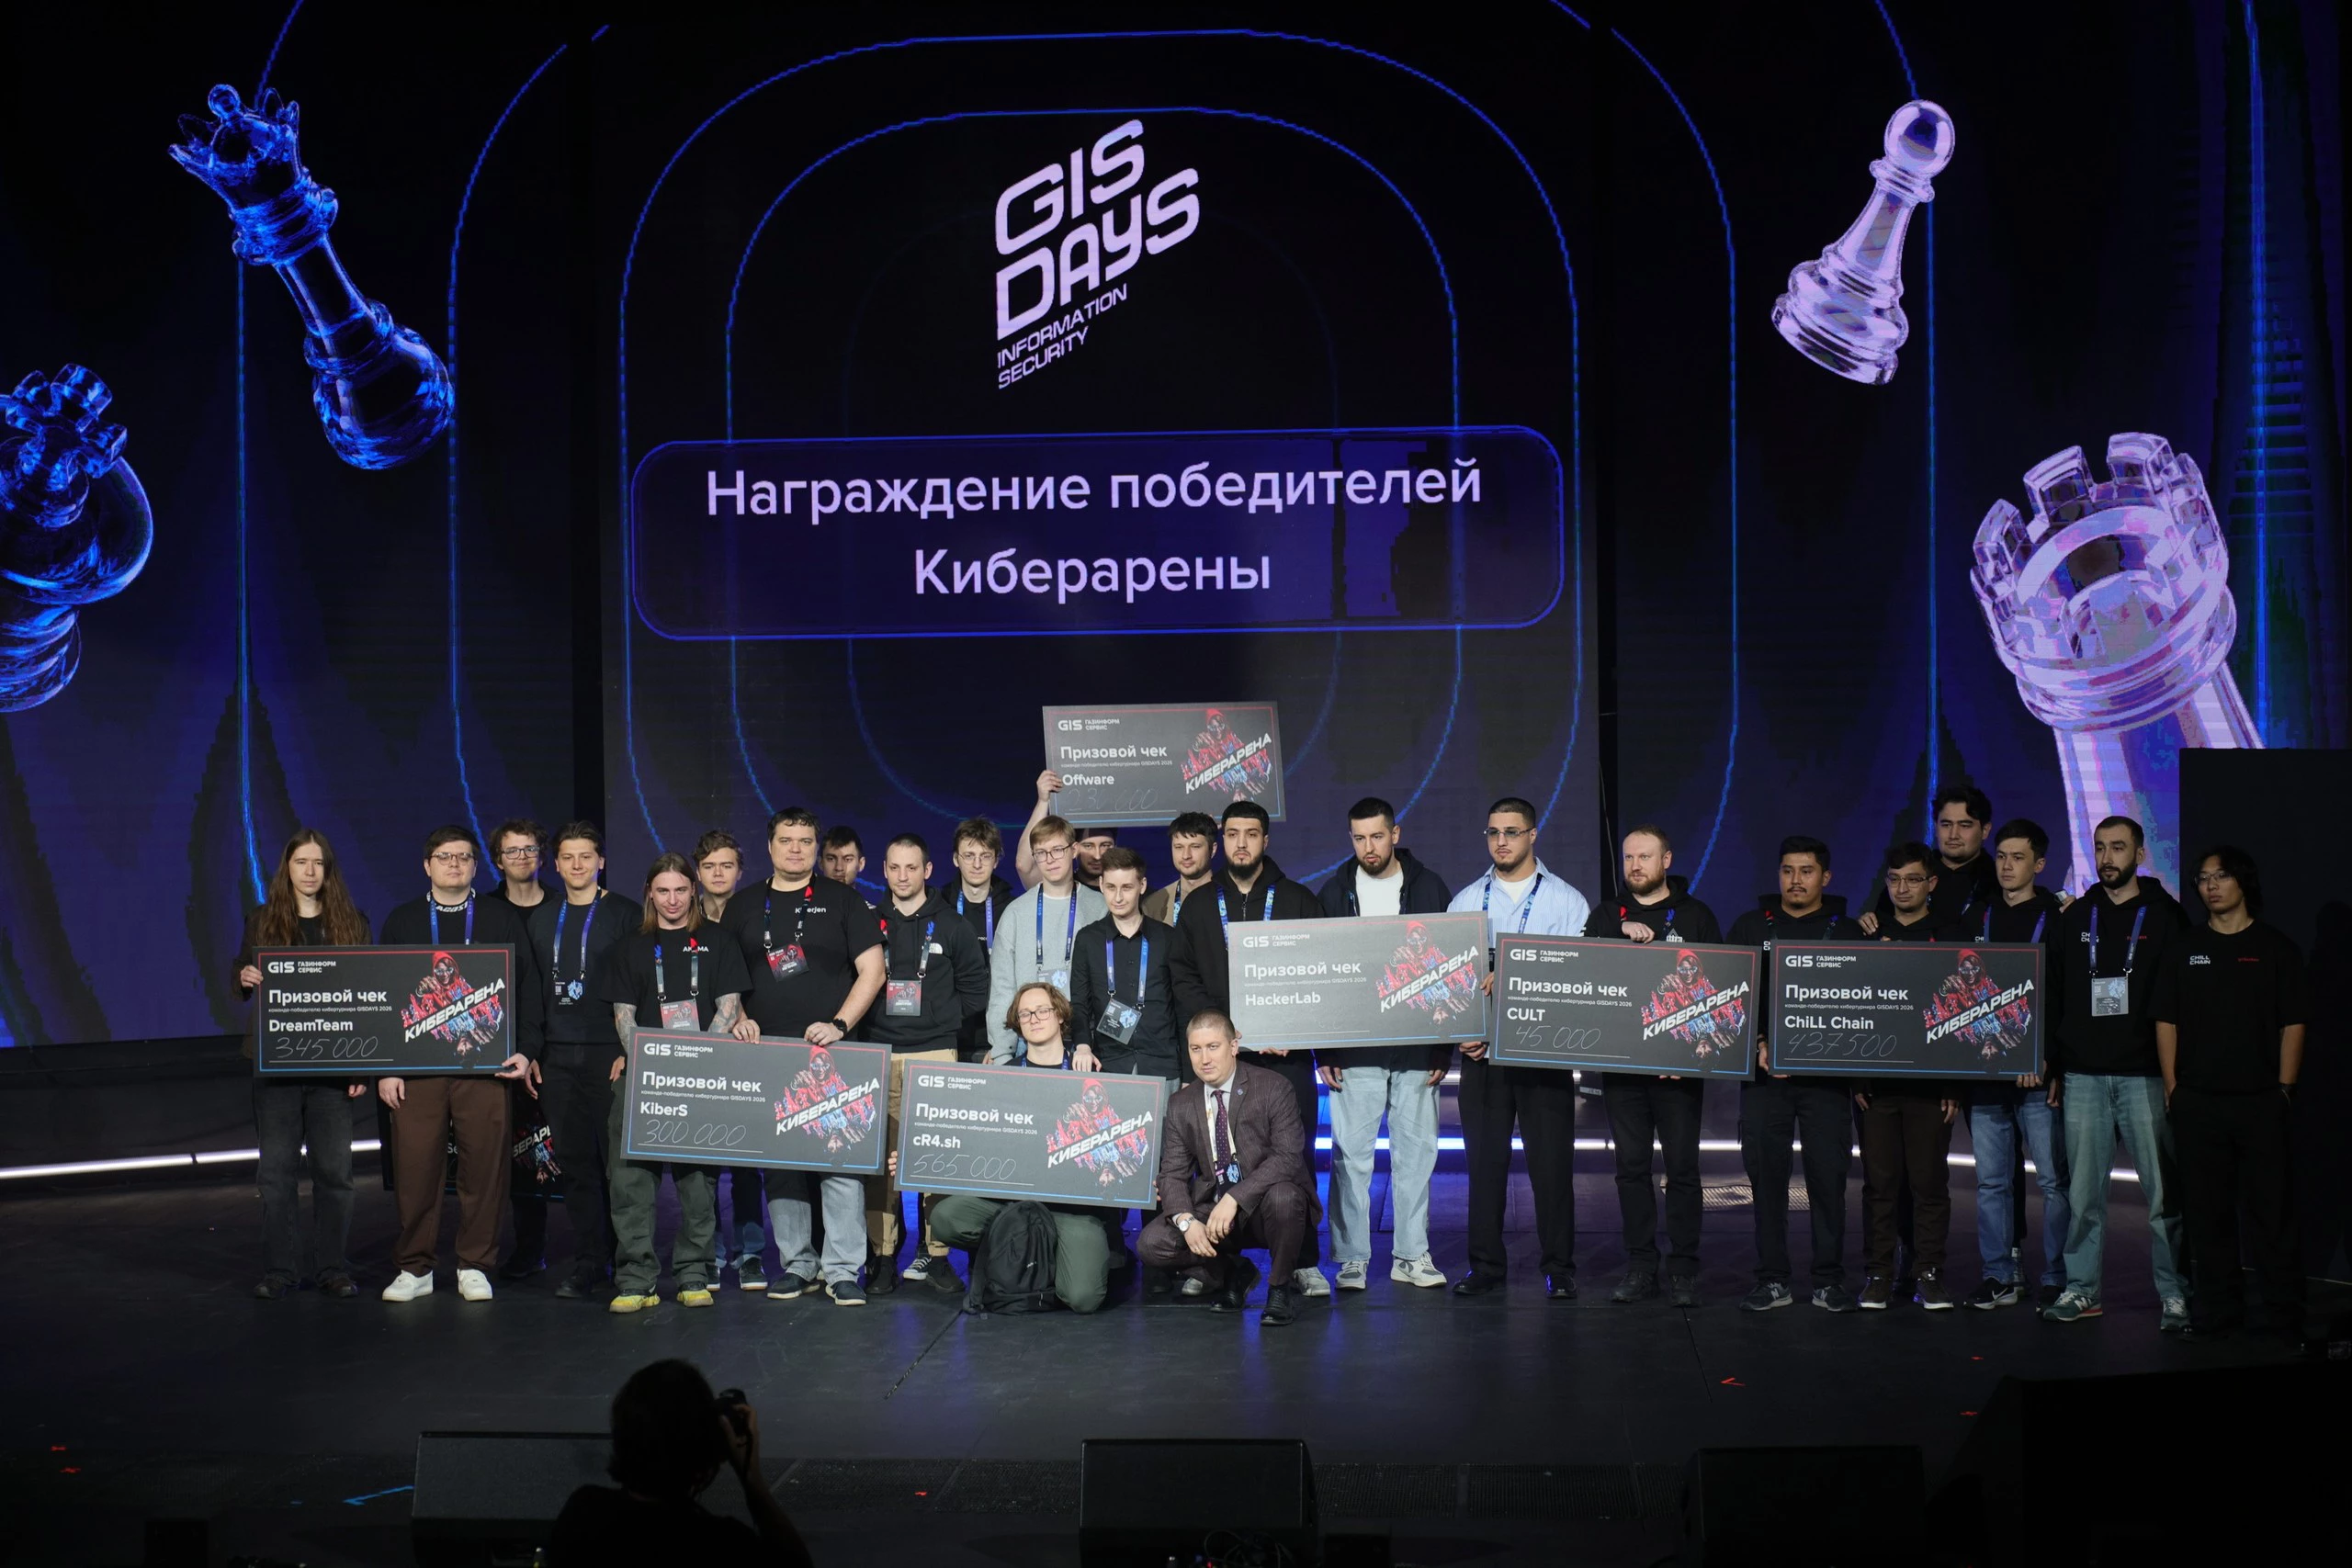 Фото: пресс-служба
Одним из значимых событий форума стало награждение команд — победителей «Киберарены». Киберполигон «Киберарена» — это и ежегодные соревнования на GISDAYS, и отдельная вендоронезависимая платформа для проведения киберучений, обучения, соревнований по информационной безопасности и тестирования искусственного интеллекта, ПО и средств защиты информации. В ходе турнира, который прошел 30 сентября и 1 октября, состязались восемь команд атакующих (Red Team) и четыре команды защитников (Blue Team).
Круглый стол «Страхование киберрисков» объединил брокеров, представителей страховых компаний и экспертов по информационной безопасности. Александр Васильев («Невский экологический оператор»), Владимир Шилин («Сбербанк Страхование»), Галина Кочергина (MGC Group), Дмитрий Никишов (банк «Дом.РФ»), Иван Еремеев («РК Страховой Брокер»), Роман Садовский («Кучер Кулешов Максименко и партнеры») и Сергей Полунин («Газинформсервис») обсуждали, как развивать страхование киберрисков в России и как преодолеть существующие барьеры.
Завершающим событием форума стала дискуссия участников проекта «ИБ-Пророки». В рамках этой инициативы представители ключевых игроков отрасли, визионеры делятся своим видением будущего в области развития технологий и рынка защиты данных. Так, например, по мнению Андрея Бийчука (МТС), следующим этапом развития индустрии кибербезопасности станет защита цифровой личности. По прогнозу первого проректора Московского государственного технического университета имени Н.Э. Баумана Павла Дроговоза, к 2028 году доля промышленных предприятий, которые используют мультиагентные системы для оперативного управления, возрастет до 28% (в 2025-м она равнялась 6%).
Михаил Кадер (UserGate) предположил, что через несколько лет средства защиты информации будут содержать в себе и специализированные модели ИИ, и аппаратные ускорители, чтобы повышать скорость обработки и снижать потребление необходимых ресурсов. Валерий Богдашов (R-Vision) видит будущее кибербезопасности за гибридными и федеративным моделями, поскольку облачные решения с расширенной защитой станут стандартом для распределенных команд. По мнению Николая Нашивочникова, использование ИИ само по себе увеличивает поверхность кибератак и отрасли ИИ не готовы к этим атакам: «У компаний есть технический задел, и из этих разрозненных решений предстоит собрать единый пазл». Как образно он заметил: «Кино готово, осталось его снять».
Помимо сессий и круглых столов гостей форума ждали разные другие форматы, в том числе и развлекательные: мастер-классы, технобатлы, награждения, квизы, игра «Что? Где? Когда?», розыгрыши и концерты. И конечно, частью GISDAYS стали демозоны с новыми продуктами и решениями от организатора форума — компании «Газинформсервис».
Закрыл форум коротким послесловием Роман Пустарнаков, озвучивший даты следующего форума. Десятый, юбилейный GISDAYS состоится с 5 по 7 октября 2027 года и, по обещанию топ-менеджера «Газинформсервиса», удивит своих гостей еще сильнее.